Domain web-pro-online.de kaufen?
Wir ziehen mit dem Projekt
web-pro-online.de um.
Sind Sie am Kauf der Domain
web-pro-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain web-pro-online.de kaufen?
Wie kann man sich online vor Phishing-Attacken schützen? Was sind typische Merkmale von Phishing-E-Mails?
1. Man sollte misstrauisch sein bei unerwarteten E-Mails, Links oder Anhängen. 2. Man sollte niemals persönliche Informationen preisgeben. 3. Typische Merkmale sind Rechtschreibfehler, Dringlichkeit und ungewöhnliche Absender. **
Was ist E-Mail-Phishing?
E-Mail-Phishing ist eine betrügerische Methode, bei der Cyberkriminelle gefälschte E-Mails senden, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails sehen oft täuschend echt aus und enthalten Links zu gefälschten Websites, die dazu dienen, die Daten der Opfer abzugreifen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails zu ignorieren oder zu melden, um sich vor Phishing-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
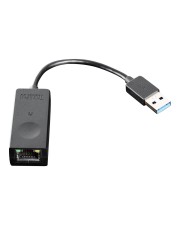
Lenovo USB 3.0 to Ethernet Adapter Digital/Daten Netzwerk (4X90S91830)Produktbeschreibung: Lenovo ThinkPad USB 3.0 Ethernet adapter - Netzwerkadapter - USB 3.0 - Gigabit Ethernet, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet, Abmessungen (Breite x Tiefe x Höhe): 5 cm 3 cm, Kabellänge: 18 cm, Lokalisierung: Australien, Neuseeland, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3az, Entwickelt für: ThinkSmart Hub 11H119,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist eine Phishing-E-Mail?
Eine Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Unternehmen zu stammen. Das Ziel ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Phishing-E-Mails enthalten oft Links zu gefälschten Websites, auf denen die Opfer ihre sensiblen Daten eingeben sollen. **
-
Wie erkennt man Phishing-E-Mails?
Phishing-E-Mails können anhand einiger Merkmale erkannt werden. Dazu gehören zum Beispiel Rechtschreib- und Grammatikfehler, verdächtige Absenderadressen oder ungewöhnliche Anfragen nach persönlichen Informationen. Es ist wichtig, aufmerksam zu sein und keine sensiblen Daten preiszugeben, wenn man Zweifel an der Echtheit einer E-Mail hat. **
-
Habe ich den Phishing-E-Mail-Link angeklickt, aber keine Daten angegeben?
Wenn Sie den Phishing-E-Mail-Link angeklickt haben, aber keine Daten angegeben haben, besteht immer noch die Möglichkeit, dass Ihr Gerät möglicherweise mit Malware infiziert wurde. Es ist wichtig, dass Sie Ihr Gerät auf mögliche Schadsoftware überprüfen und sicherstellen, dass Ihre Passwörter und persönlichen Informationen sicher sind. Es wird empfohlen, Ihre Bank oder den betroffenen Serviceanbieter zu kontaktieren, um sie über den Vorfall zu informieren. **
-
Ist diese E-Mail eine Phishing-Mail?
Ohne weitere Informationen kann ich nicht mit Sicherheit sagen, ob die E-Mail eine Phishing-Mail ist. Es ist jedoch wichtig, vorsichtig zu sein und verdächtige E-Mails genau zu überprüfen. Achte auf Rechtschreibfehler, verdächtige Links oder Anhänge und überprüfe den Absender genau. Wenn du Zweifel hast, öffne keine Links oder Anhänge und kontaktiere den Absender direkt, um die Echtheit der E-Mail zu bestätigen. **

Was ist eine FedEx Phishing-E-Mail?
Eine FedEx Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von FedEx zu stammen. Sie wird verwendet, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Diese E-Mails enthalten oft gefälschte Links oder Anhänge, die dazu führen können, dass Malware auf dem Computer des Opfers installiert wird. **
Ist diese E-Mail eine Phishing-Mail?
Ohne weitere Informationen kann ich nicht beurteilen, ob die E-Mail eine Phishing-Mail ist. Es ist wichtig, auf verdächtige Merkmale wie ungewöhnliche Absenderadressen, Rechtschreibfehler oder ungewöhnliche Anfragen zu achten. Wenn du Bedenken hast, öffne keine Anhänge oder klicke auf Links und kontaktiere stattdessen den Absender direkt, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
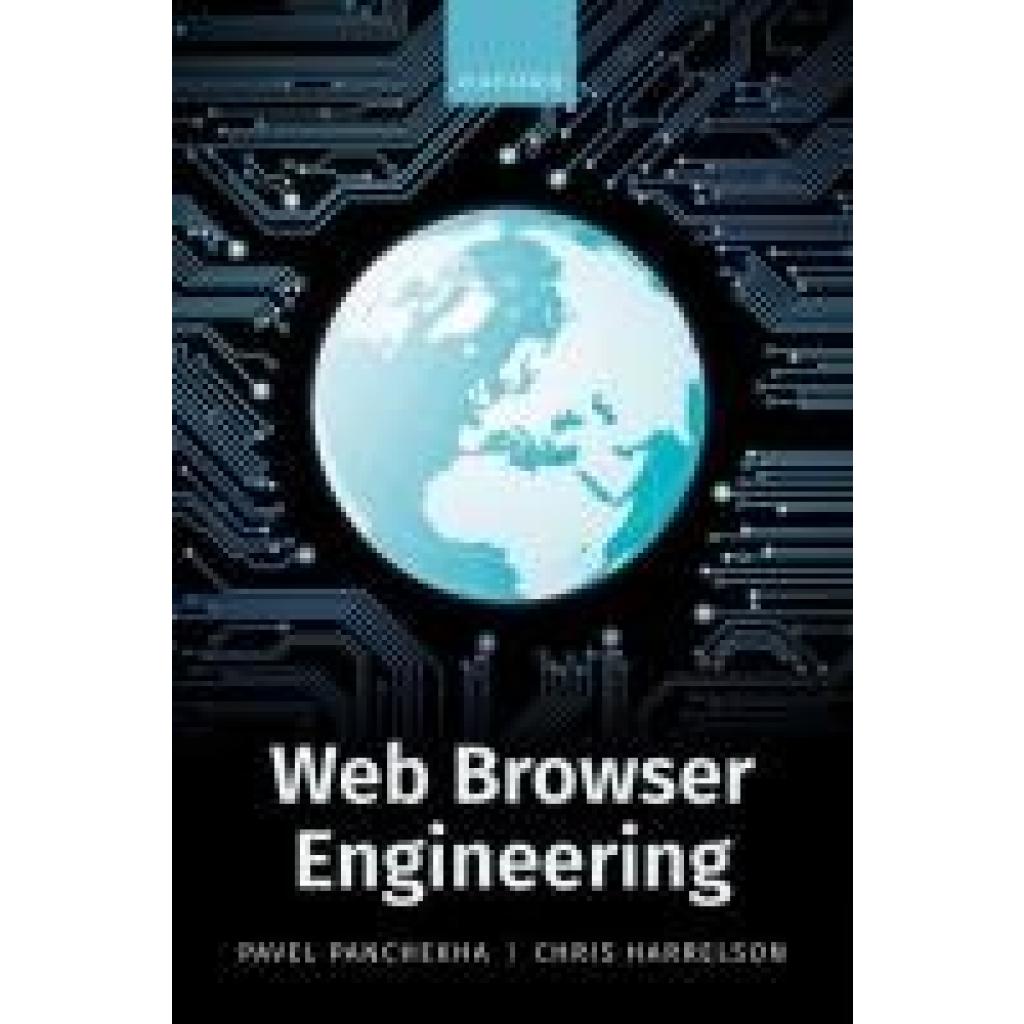
Panchekha, Pavel: Web Browser EngineeringWeb Browser Engineering , A working or budding software engineer always benefits from deeply understanding the platform their code runs on, and web browsers are the most common and widely-used platform there is. This book is the essential description of how they work and how that impacts web developers and other software engineers whose work touches the web. Readers of Web Browser Engineering will join the authors in building their own web browser, including rich visual effects, multithreaded architecture, JavaScript APIs, and comprehensive security policies. Web browser engines are filled with unique challenges, interesting algorithms, and clever optimizations. Building a browser is both easy and incredibly hard, both intentional and accidental, and everywhere you look, you see the evolution and history of the web wrapped up in one codebase. It's both fun, and endlessly interesting. This interactive and engaging book will be a unique source for any software engineer, computer scientist, web developer, or simply anyone with an interest in web browsers and how they work. This is an open access title available under the terms of a CC BY-NC-ND 4.0 International licence. It is free to read on the Oxford Academic platform and offered as a free PDF download from OUP and selected open access locations. , > , Erscheinungsjahr: 20241107, Produktform: Kartoniert, Autoren: Harrelson, Chris~Panchekha, Pavel, Seitenzahl/Blattzahl: 528, Themenüberschrift: COMPUTERS / Programming / General, Fachschema: Programmiersprachen, Fachkategorie: Programmier- und Skriptsprachen, allgemein, Warengruppe: TB/Programmiersprachen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 234, Breite: 156, Höhe: 25, Gewicht: 860, Produktform: Kartoniert, Genre: Importe,47,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sich online vor Phishing-Attacken schützen? Was sind typische Merkmale von Phishing-E-Mails?
1. Man sollte misstrauisch sein bei unerwarteten E-Mails, Links oder Anhängen. 2. Man sollte niemals persönliche Informationen preisgeben. 3. Typische Merkmale sind Rechtschreibfehler, Dringlichkeit und ungewöhnliche Absender. **
-
Was ist E-Mail-Phishing?
E-Mail-Phishing ist eine betrügerische Methode, bei der Cyberkriminelle gefälschte E-Mails senden, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails sehen oft täuschend echt aus und enthalten Links zu gefälschten Websites, die dazu dienen, die Daten der Opfer abzugreifen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails zu ignorieren oder zu melden, um sich vor Phishing-Angriffen zu schützen. **
-
Was ist eine Phishing-E-Mail?
Eine Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Unternehmen zu stammen. Das Ziel ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Phishing-E-Mails enthalten oft Links zu gefälschten Websites, auf denen die Opfer ihre sensiblen Daten eingeben sollen. **
-
Wie erkennt man Phishing-E-Mails?
Phishing-E-Mails können anhand einiger Merkmale erkannt werden. Dazu gehören zum Beispiel Rechtschreib- und Grammatikfehler, verdächtige Absenderadressen oder ungewöhnliche Anfragen nach persönlichen Informationen. Es ist wichtig, aufmerksam zu sein und keine sensiblen Daten preiszugeben, wenn man Zweifel an der Echtheit einer E-Mail hat. **
Ähnliche Suchbegriffe für Phishing
-
Lenovo USB 3.0 to Ethernet Adapter Digital/Daten Netzwerk (4X90S91830)Produktbeschreibung: Lenovo ThinkPad USB 3.0 Ethernet adapter - Netzwerkadapter - USB 3.0 - Gigabit Ethernet, Gerätetyp: Netzwerkadapter, Formfaktor: Extern, Schnittstellentyp (Bustyp): SuperSpeed USB 3.0, Ports: Gigabit Ethernet, Abmessungen (Breite x Tiefe x Höhe): 5 cm 3 cm, Kabellänge: 18 cm, Lokalisierung: Australien, Neuseeland, Verdrahtungstyp: Ethernet 10Base-T, Ethernet 100Base-TX, Ethernet 1000Base-T, Data Link Protocol: 10Mb LAN, 100Mb LAN, 1GbE, Datenübertragungsrate: 1 Gbps, Produktzertifizierungen: IEEE 802.3, IEEE 802.3u, IEEE 802.3x, IEEE 802.3az, Entwickelt für: ThinkSmart Hub 11H119,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Phishing. Welche Strafverfolgungs- und Präventionsmöglichkeiten stehen der Polizei zur Verfügung?, Taschenbuch von Philipp Pelka, GRIN,Phishing. Welche Strafverfolgungs- Und Präventionsmöglichkeiten Stehen Der Polizei Zur Verfügung?, Taschenbuch Von Philipp Pelka, Grin, 978-3-668-30557-1, Seitenanzahl: 5627,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Habe ich den Phishing-E-Mail-Link angeklickt, aber keine Daten angegeben?
Wenn Sie den Phishing-E-Mail-Link angeklickt haben, aber keine Daten angegeben haben, besteht immer noch die Möglichkeit, dass Ihr Gerät möglicherweise mit Malware infiziert wurde. Es ist wichtig, dass Sie Ihr Gerät auf mögliche Schadsoftware überprüfen und sicherstellen, dass Ihre Passwörter und persönlichen Informationen sicher sind. Es wird empfohlen, Ihre Bank oder den betroffenen Serviceanbieter zu kontaktieren, um sie über den Vorfall zu informieren. **
-
Ist diese E-Mail eine Phishing-Mail?
Ohne weitere Informationen kann ich nicht mit Sicherheit sagen, ob die E-Mail eine Phishing-Mail ist. Es ist jedoch wichtig, vorsichtig zu sein und verdächtige E-Mails genau zu überprüfen. Achte auf Rechtschreibfehler, verdächtige Links oder Anhänge und überprüfe den Absender genau. Wenn du Zweifel hast, öffne keine Links oder Anhänge und kontaktiere den Absender direkt, um die Echtheit der E-Mail zu bestätigen. **
-
Was ist eine FedEx Phishing-E-Mail?
Eine FedEx Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von FedEx zu stammen. Sie wird verwendet, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Diese E-Mails enthalten oft gefälschte Links oder Anhänge, die dazu führen können, dass Malware auf dem Computer des Opfers installiert wird. **
-
Ist diese E-Mail eine Phishing-Mail?
Ohne weitere Informationen kann ich nicht beurteilen, ob die E-Mail eine Phishing-Mail ist. Es ist wichtig, auf verdächtige Merkmale wie ungewöhnliche Absenderadressen, Rechtschreibfehler oder ungewöhnliche Anfragen zu achten. Wenn du Bedenken hast, öffne keine Anhänge oder klicke auf Links und kontaktiere stattdessen den Absender direkt, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.